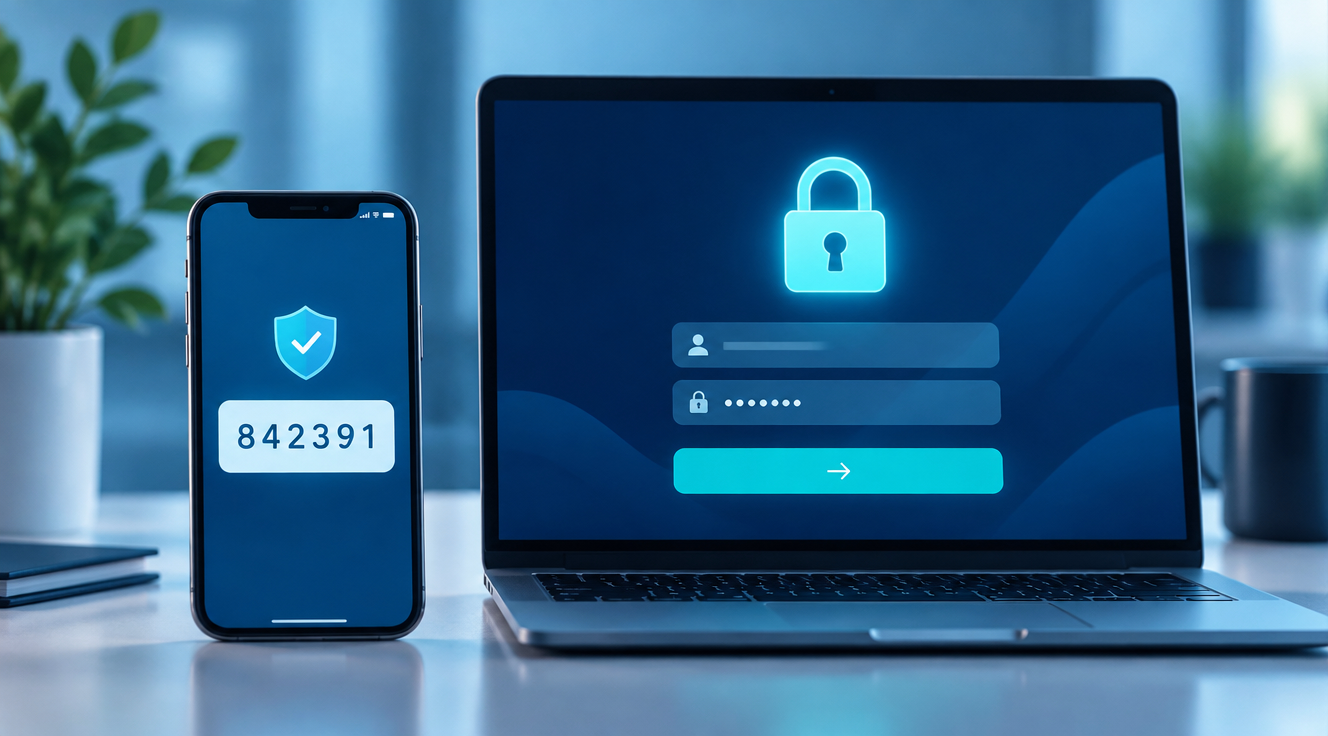
Autentificarea în doi pași (2FA) este o metodă de securitate care îți cere, pe lângă parolă, o a doua dovadă că tu ești proprietarul contului, de obicei un cod temporar. Dacă cineva îți descoperă parola, tot nu poate intra fără acel al doilea element. O activezi din setările de securitate ale fiecărui cont și durează, în medie, sub cinci minute.
Ce este autentificarea în doi pași și cum funcționează?
Principiul este simplu: combini două tipuri diferite de dovezi. Prima este ceva ce știi, adică parola. A doua este ceva ce ai, cum ar fi telefonul sau o cheie fizică, sau ceva ce ești, cum ar fi amprenta.
La logare introduci parola, apoi confirmi identitatea printr-un cod, o notificare sau o cheie de securitate. Fără al doilea pas, accesul este refuzat, chiar dacă parola este corectă.
De ce nu mai este suficientă parola?
Parolele se fură prin phishing, prin scurgeri de date sau prin programe malware. Mulți utilizatori refolosesc aceeași parolă pe mai multe site-uri, așa că o singură breșă poate deschide mai multe conturi.
Câteva cifre arată dimensiunea problemei:
- Potrivit Microsoft, autentificarea multifactor poate bloca peste 99,9% dintre atacurile asupra conturilor (sursa: Microsoft Security Blog, 2019).
- Conform Verizon Data Breach Investigations Report 2023, aproximativ 74% dintre breșele de securitate implică un element uman, inclusiv credențiale furate sau erori.
- Google a raportat că un simplu cod trimis pe telefon blochează 100% dintre boții automați și 96% dintre atacurile de phishing în masă (sursa: Google Security Blog, 2019).
Ce tipuri de autentificare în doi pași există?
Nu toate metodele oferă același nivel de protecție. Alegerea depinde de importanța contului și de cât de comod vrei să fie procesul.
| Metodă | Nivel de securitate | Avantaje | Dezavantaje |
|---|---|---|---|
| Cod prin SMS | Mediu | Simplu, nu necesită aplicații | Vulnerabil la SIM swapping și interceptare |
| Aplicație de autentificare (Google Authenticator, Authy, Microsoft Authenticator) | Ridicat | Funcționează fără semnal, coduri se schimbă la 30 de secunde | Necesită backup dacă pierzi telefonul |
| Cheie fizică de securitate (YubiKey, Titan) | Foarte ridicat | Rezistă la phishing | Costă bani și poate fi pierdută |
| Notificare push / passkey | Ridicat | Confirmare rapidă, fără cod | Depinde de dispozitivul asociat |
Care metodă este cea mai bună pentru tine?
Pentru majoritatea utilizatorilor, o aplicație de autentificare este cel mai bun compromis. SMS-ul este totuși mult mai bun decât lipsa oricărui al doilea pas. Pentru conturi cu risc mare, cum ar fi emailul principal sau administrarea unui site, merită o cheie fizică.
Pe ce conturi ar trebui să activezi autentificarea în doi pași?
Începe cu conturile care, dacă ar fi compromise, ți-ar provoca cele mai mari pagube. Emailul este prioritatea numărul unu, pentru că prin el se resetează parolele celorlalte servicii.
- Contul de email (Gmail, Outlook, Yahoo).
- Aplicațiile bancare și portofelele digitale.
- Rețelele sociale (Facebook, Instagram, TikTok, LinkedIn).
- Stocarea în cloud (Google Drive, iCloud, Dropbox).
- Conturile de shopping online și platformele de plată (PayPal, eMAG).
- Managerul de parole și conturile de la serviciu.
Cum activezi autentificarea în doi pași pe Google, Facebook și Instagram?
Pașii diferă ușor de la o platformă la alta, dar logica este aceeași. Cauți secțiunea de securitate și alegi metoda dorită.
Cum o activezi pe contul Google?
- Deschide contul Google și intră la secțiunea Securitate.
- Alege opțiunea Verificare în doi pași și apasă Începeți.
- Confirmă parola, apoi alege metoda: prompt pe telefon, aplicație de autentificare sau cheie de securitate.
- Salvează codurile de rezervă într-un loc sigur.
Cum o activezi pe Facebook și Instagram?
Pe Facebook intră în Setări, apoi în Centrul de conturi, la Parolă și securitate, și alege Autentificare în doi pași. Pe Instagram parcursul este similar, din Setări, la secțiunea Contul meu și apoi Securitate. Selectează aplicația de autentificare ca metodă preferată și scanează codul QR afișat.
Cum o activezi la bancă?
Băncile din România cer deja confirmare prin aplicația mobilă, SMS sau token, conform cerințelor europene PSD2 privind autentificarea strictă a clientului. Verifică în setările aplicației dacă folosești metoda cea mai sigură, de exemplu confirmarea biometrică, și ține telefonul actualizat.
Cum arată un caz real în care autentificarea în doi pași a făcut diferența?
Să luăm un exemplu practic. Mara, freelancer din Cluj, a primit un email care imita perfect o notificare Google și a introdus parola pe un site fals. Atacatorul a încercat imediat să se conecteze la contul ei de Gmail.
Deoarece Mara activase o aplicație de autentificare cu un an înainte, atacatorul nu a avut codul necesar. Mara a primit o alertă de logare suspectă, și-a schimbat parola în câteva minute și nu a pierdut nicio dată. Fără al doilea pas, ar fi riscat emailurile cu clienți, facturile și accesul la conturile conectate.
Cazul arată și o limită: o parolă furată nu este o problemă gravă doar dacă ai 2FA activ. Phishingul avansat poate intercepta chiar și codurile SMS, motiv pentru care cheile fizice și passkey-urile sunt mai sigure.
Ce greșeli trebuie să eviți când folosești autentificarea în doi pași?
- Nu salvezi codurile de rezervă și rămâi blocat dacă pierzi telefonul.
- Folosești doar SMS pentru conturile critice.
- Nu transferi aplicația de autentificare pe telefonul nou înainte să îl resetezi pe cel vechi.
- Dai codul primit cuiva care te sună „din partea băncii”. Niciun angajat real nu îți va cere vreodată acest cod.
- Ignori alertele de logare suspectă.
Întrebări frecvente
Autentificarea în doi pași este același lucru cu autentificarea multifactor?
Aproape. 2FA folosește exact două elemente, iar autentificarea multifactor (MFA) poate folosi două sau mai multe. În practică, termenii sunt folosiți des ca sinonime.
Ce fac dacă îmi pierd telefonul cu aplicația de autentificare?
Folosește codurile de rezervă salvate la activare sau alt dispozitiv deja autorizat. Dacă nu ai niciuna dintre variante, trebuie să urmezi procedura de recuperare a contului, care poate dura câteva zile.
Este sigur să primesc codurile prin SMS?
Este mai sigur decât să nu ai 2FA, dar nu este cea mai bună variantă. Mesajele pot fi interceptate prin SIM swapping. Dacă ai de ales, preferă o aplicație de autentificare sau o cheie fizică.
Autentificarea în doi pași îmi încetinește logarea?
Adaugă doar câteva secunde. Poți bifa opțiunea de a avea încredere în dispozitivul personal, astfel încât codul să fie cerut mai rar de pe același device.
Este gratuită autentificarea în doi pași?
Da, în cele mai multe servicii populare, inclusiv Google, Facebook, Instagram și Microsoft. Singurul cost posibil este achiziția unei chei fizice, dacă alegi această variantă.
Pașii tăi următori
Nu e nevoie să securizezi totul într-o zi. Începe cu emailul principal, apoi treci la bancă și la rețelele sociale. Iată un plan simplu:
- Activează 2FA pe emailul principal în următoarele 10 minute.
- Instalează o aplicație de autentificare și salvează codurile de rezervă.
- Verifică lista de conturi importante și activează 2FA pe fiecare.
- Schimbă parolele slabe sau repetate, folosind un manager de parole.
- Reia verificarea la fiecare șase luni.
Alege acum un cont și activează autentificarea în doi pași. Este una dintre cele mai eficiente măsuri de securitate digitală pe care le poți lua gratuit.